Phishing : comment ne pas tomber dans le piège et protéger vos données ?
 >
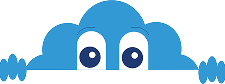
Le phishing, ou hameçonnage, est l’une des cyberattaques les plus courantes et les plus efficaces, reposant sur l’usurpation d’identité pour inciter les utilisateurs à divulguer des informations sensibles ou à cliquer sur des liens malveillants. Ces attaques exploitent principalement l’erreur humaine et se présentent souvent sous forme d’e-mails ou de messages urgents imitant des organismes de confiance. Pour s’en protéger, il est essentiel de vérifier systématiquement l’expéditeur, d’analyser les liens avant de cliquer, d’utiliser l’authentification multifacteur et de sensibiliser régulièrement les collaborateurs aux bonnes pratiques de cybersécurité. Dans cet article, découvrez comment identifier une tentative de phishing et adopter les bons réflexes pour protéger vos données et celles de votre organisation.
Le phishing reste l’une des menaces les plus répandues dans le monde professionnel et personnel. Malgré les campagnes de sensibilisation, de nombreux utilisateurs continuent de se faire piéger.
Comprendre le phishing, identifier les signes d’alerte et adopter les bonnes pratiques est essentiel pour se protéger et protéger son organisation.
Cet article vous guide pour reconnaître le phishing, mesurer les risques et adopter des comportements sécurisés.
Le phishing, c’est quoi exactement ?
Le phishing (ou hameçonnage) est une technique utilisée par des cybercriminels pour tromper un utilisateur afin de :
- Obtenir des informations sensibles (identifiants, mots de passe, coordonnées bancaires)
- Installer des logiciels malveillants sur un appareil
- Inciter à réaliser des actions compromettantes (virement, transfert de données, etc.)
Exemple concret :
Une demande de changement de RIB qui semble provenir d’un fournisseur, d’un partenaire ou d’un collègue et indique que de nouvelles coordonnées bancaires doivent être utilisées pour les prochains paiements. En réalité, les cybercriminels transmettent un faux RIB afin de détourner les virements vers leur propre compte.
Les risques d’une attaque réussie
Une attaque de phishing peut avoir des conséquences graves, tant pour l’utilisateur que pour l’entreprise.
Pour l’utilisateur :
- Vol d’identité et compromission de comptes personnels et/ou professionnels
- Perte ou divulgation de données sensibles
- Installation de logiciels malveillants pouvant infecter son appareil
Pour l’entreprise :
- Pertes financières
- Fuite de données confidentielles ou clients
- Atteinte à la réputation et perte de confiance
- Risques juridiques en cas de non-conformité aux réglementations
Comment détecter une tentative de phishing ?
Les messages frauduleux ont souvent un ton insistant ou urgent, cherchant à pousser à agir rapidement.
Certains attaquants utilisent des techniques de typosquatting ou de combosquatting, qui consistent à imiter un nom de domaine légitime avec de légères variations. Le signal le plus révélateur reste souvent la présence de lettres inhabituelles ou aléatoires dans le nom de domaine.
Avant de cliquer, passez la souris sur les liens pour vérifier leur véritable destination et portez une attention particulière au nom de domaine.
Soyez également vigilant lors des partages de fichiers : les cybercriminels peuvent utiliser de véritables services de stockage en ligne ou de drive pour héberger des fichiers piégés ou de fausses pages de connexion. Même si la plateforme semble connue et légitime, vérifiez toujours l’expéditeur et la cohérence de la demande avant d’ouvrir un document ou de saisir vos identifiants.
Les bons réflexes à adopter
Pour les collaborateurs
- Toujours vérifier l’expéditeur : un nom connu peut masquer une adresse falsifiée.
- Être prudent avec les liens et pièces jointes : survoler les liens pour voir la vraie URL, ne pas télécharger de fichiers inconnus.
- Mots de passe et authentification : utiliser des mots de passe uniques et forts, activer l’authentification à deux facteurs lorsque c’est possible.
- Éviter les réactions précipitées : prendre le temps de réfléchir avant d’agir sur un email ou un message suspect.
- Signaler toute tentative suspecte : informer immédiatement le service informatique ou suivre les procédures internes.
Il est toujours préférable de déranger un service informatique, un prestataire, une assurance ou un SOC pour vérifier un message suspect plutôt que de devoir faire face aux conséquences d’un incident de sécurité.
Pour les responsables informatiques/DSI
- Former régulièrement les collaborateurs : organiser des ateliers pratiques, des simulations de phishing et diffuser des newsletters de sensibilisation.
- Déployer des protections techniques : mettre en place des solutions de filtrage des emails, des logiciels antimalware et des systèmes de détection et de blocage de sites malveillants.
- Réagir efficacement aux incidents : lever les doutes, modifier les mots de passe si nécessaire, alerter les parties concernées et s’assurer que la compromission est contenue. Il faut évaluer si le changement de mot de passe suffit ou s’il faut aller plus loin pour sécuriser le système et éviter la propagation.
- Suivre les tendances et diffuser les alertes : informer les équipes des nouvelles techniques d’attaque, partager des exemples concrets et maintenir une communication continue sur les risques et bonnes pratiques.
Combinez formation continue, protections techniques et accompagnement pour réduire le risque de phishing.