Asten Cyber, un service dédié à la cybersécurité
Asten Cyber vous accompagne sur l’ensemble du périmètre de votre cybersécurité : actions de sensibilisation, audits cyber, actions offensives (tests d’intrusion physique et virtuelle, campagnes de phishing), actions défensives (hardening)…
Vos enjeux cyber
La cybersécurité ne se limite pas à un audit ou un pare-feu, elle répond à des enjeux bien réels pour votre entreprise, que ce soit en matière de conformité, de protection ou de continuité dactivité.

Limiter les risques de cyberattaques
Parce que le phishing, les ransomwares ou les intrusions réseau touchent des entreprises de toute taille, nous testons vos systèmes d’information et corrigeons les failles avant qu’elles ne soient exploitées.

Structurer le pilotage de votre sécurité
Sans stratégie formalisée ni vision partagée entre équipes techniques et direction, la sécurité de votre système d’information reste fragile, nous vous aidons à définir votre politique de sécurité et à en assurer le suivi.

Disposer d’une expertise cyber sans la recruter
Recruter un profil cybersécurité en interne prend du temps et coûte cher, nos ingénieurs cyber et nos RSSI à temps partagé prennent le relai.

Respecter vos obligations réglementaires
Les exigences réglementaires en terme de sécurité se durcissent, nous vous aidons à préparer votre conformité sereinement.
Nos engagements pour votre sécurité informatique et la protection de vos données
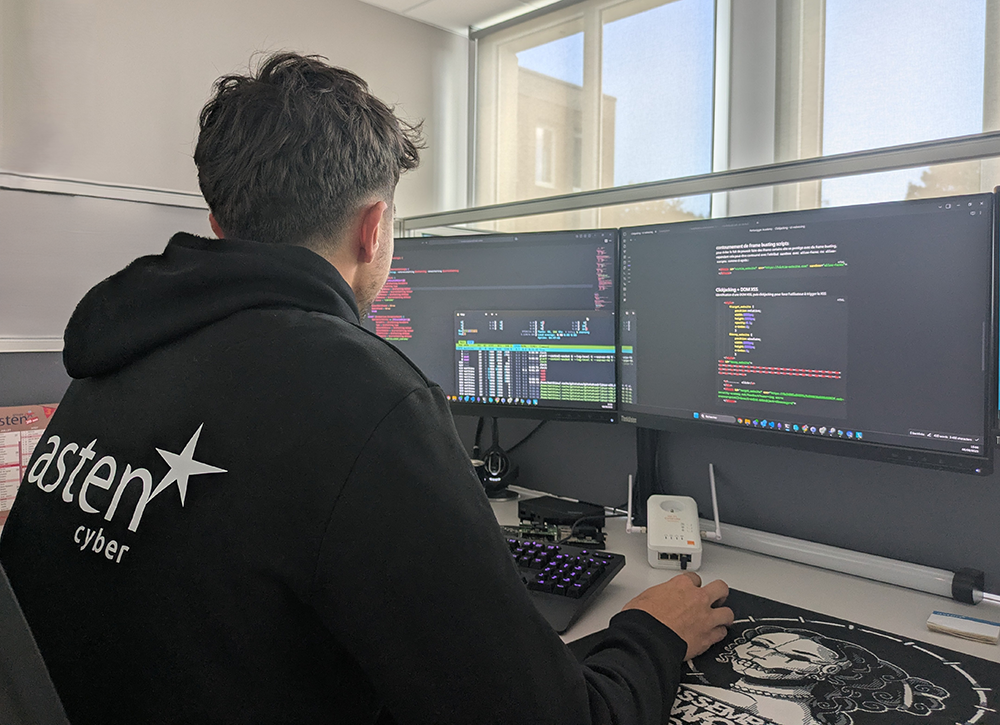
La cybersécurité est au cœur de nos préoccupations et de nos offres de services, puisque nous avons à protéger notre informatique, celle de nos clients, mais avons également une responsabilité vis-à-vis de notre territoire et nous faisons fort de répondre présent lorsqu’une entreprise se trouve en difficulté. C’est pour cette raison que nous avons déployé un pôle dédié à la cyber, formé d’une équipe d’ingénieur en cybersécurité.
Lorsque nous prenons l’engagement d’héberger vos infrastructures, vos serveurs, vos logiciels de gestion, vos données (…) dans nos datacenters français, nous nous engageons de plus pour la sécurité informatique de votre donnée.
Nos champs d’action
Nous vous accompagnons sur l’ensemble du périmètre de votre sécurité informatique : des pentests en passant par le hardening ou la sensibilisation, jusqu’à la remédiation…

Actions offensives
Nous testons vos systèmes et infrastructures pour identifier les vulnérabilités avant qu’elles ne soient exploitées : pentest (boîte blanche, grise ou noire), tests réseau (LAN ou WAN), tests d’intrusion physique (pour évaluer la sécurité sur site), campagne de phishing (simulation d’attaques pour mesurer la vigilance des collaborateurs)…

Actions défensives
Renforcez la sécurité de vos infrastructures et application grâce à un accompagnement sur mesure, allant de l’audit et l’analyse de votre sécurité (évaluation complète de vos systèmes et applications) à l’hardening et à la sécurisation de vos environnement Windows, Active Directory, réseau et plus encore.

Sensibilisation
Formez vos équipes pour réduire les risques liés aux comportements humains grâce à une sensibilisation en continu ou des modules à la carte en présentiel (social engineering, usurpation d’identité, vol de données, campagnes de phishing, séparation des usages…).

Gouvernance
Nous vous accompagnons dans le renforcement de votre sécurité globale grâce à une gouvernance solide, passant notamment par : la définition et l’application de stratégies de sécurité adaptées à votre organisation, l’élaboration et la mise à jour de votre Politique de Sécurité des Systèmes d’Information (PSSI), un audit des infrastructures et l’identification des vulnérabilités, un accompagnement dans le choix et le déploiement de solutions de sécurité, la formation et la sensibilisation des collaborateurs aux bonnes pratiques ou encore un support aux RSSI internes.
et réseaux
Composition de notre équipe cyber et RSSI
Le pôle cyber du Groupe Asten est composé de plusieurs ingénieurs, ayant chacun une spécialisation de type « Red team », « Blue Team » ou « Purple Team ».
-

Red team
Une Red Team est engagée pour tester secrètement les défenses d’une entreprise. L’équipe est composée de hackers éthiques qualifiés dont l’objectif est d’identifier et d’exploiter les vulnérabilités de la cybersécurité ou des périmètres physiques de la cible. Le but principal est de tester le temps de réponse des équipes de sécurité défensives (SOC – Blue Team).
-
Blue Team
Les Blue Teams sont des équipes de sécurité interne qui protègent l’entreprise contre les attaques réelles ainsi que contre les équipes de Red Teams. Ces équipes examinent les systèmes d’information pour s’assurer de leur sécurité, repérer les failles de sécurité, mettre en place des mesures de renforcement des systèmes et réseaux, vérifier l’efficacité de chaque mesure de sécurité et veiller à ce que ces mesures restent efficaces une fois mises en place.
-
Purple Team
Le Purple Team est une équipe hybride qui combine les compétences des Blue Teams et des Red Teams. Le Purple Team travaille en collaboration avec les Blue Teams pour évaluer les faiblesses de la sécurité de l’entreprise et mettre en place des mesures de renforcement. En d’autres termes, le Purple Team utilise l’expertise des Red Teams pour aider les Blue Teams à améliorer la sécurité de l’entreprise.
-

RSSI à temps partagé
Les RSSI à temps partagé apportent une expertise stratégique en cybersécurité sans nécessiter une ressource interne dédiée. Ils définissent et pilotent la stratégie de sécurité, structurent les politiques et processus, supervisent la gestion des risques et veillent à la conformité réglementaire. Ils coordonnent également les actions entre les équipes techniques et la direction afin d’assurer une vision claire, cohérente et durable de la sécurité du système d’information.


Parole de notre expert
La cybersécurité n’est pas un sujet réservé aux grands groupes. Nos clients sont souvent des PME et ETI bretonnes et ont les mêmes besoins de protection, avec des contraintes de ressources différentes et notre mission est d’adapter notre accompagnement à leur réalité.
Des experts à votre écoute
Vous souhaitez sécuriser votre infrastructure et limiter les risques de cyberattaque ? Nos experts vous accompagnent dans l’analyse de vos besoins et la définition d’une réponse adaptée à vos enjeux.
- Échange avec un expert cybersécurité
- Analyse de vos besoins et de votre environnement
- Recommandations adaptées à votre organisation
- Accompagnement personnalisé tout au long de votre projet