Audit informatique : vérifiez vos infrastructures IT et la sécurité de vos réseaux et données
Dressez un état des lieux complet de l’ensemble de votre système d’information pour optimiser vos ressources informatiques.
Pourquoi auditer votre système d’information ?
Un audit informatique répond à des situations très différentes selon les entreprises, qu’il s’agisse de réagir à un incident ou d’anticiper une évolution de votre système d’information.
Identifier les failles de sécurité de votre infrastructure
Un pare-feu mal configuré ou une politique d’accès trop permissive peuvent passer inaperçus au quotidien, notre audit met en lumière ces vulnérabilités avant qu’elles ne soient exploitées.
Comprendre l’origine de vos dysfonctionnements
Lenteurs applicatives, pannes récurrentes ou alertes de sécurité répétées ont souvent une cause qu’il est difficile d’isoler seul, nous analysons votre infrastructure pour en identifier l’origine précise.
Prioriser vos investissements informatiques
Sans état des lieux objectif, il est difficile de savoir où investir en priorité, notre audit vous fournit une base concrète pour orienter vos décisions et votre budget.
Préparer une évolution de votre système d’information
Faire évoluer son infrastructure sans visibilité sur l’existant expose à de mauvaises surprises, nous dressons un état des lieux complet avant toute migration ou tout projet de transformation.
Améliorez la performance de votre infrastructure informatique en commençant par un audit technique
Vous rencontrez des dysfonctionnements applicatifs ? Vous avez été la cible de cyberattaques ? Vous avez reçu récemment des emails de phishing ou des alertes anti-virus relatives à des malwares et vous doutez de la fiabilité de votre sécurité informatique ? Ou vous souhaitez tout simplement bénéficier d’un audit technique préventif avant de faire évoluer votre système d’information ?
Les ingénieurs systèmes et réseaux du Groupe Asten, les ingénieurs cyber ainsi que les architectes cloud accompagnent les Directions, et notamment les DSI et les équipes informatiques des PME et ETI, pour les aider à fiabiliser et sécuriser leur architecture informatique.
Notre objectif est simple : vous aider à dresser un état des lieux complet de l’ensemble de votre système d’information pour optimiser vos ressources informatiques et ainsi améliorer la continuité de services auprès des utilisateurs finaux.
La démarche de notre offre d’audit informatique
- Inventaire des équipements et recensement des interconnexions
- Appropriation de votre SI (cartographie du SI, des applications et des flux, schémas infrastructure)
- Étude des niveaux de maintenance et contrôle des licences
- Analyse de la politique de gestion des accès (interne et externe)
- Audit de la documentation en place
- Étude de votre charte informatique
- Inventaire des OS
- Analyse du niveau de disponibilité des serveurs et des applications
- Audit des protocoles de communication (VLAN, WAN)
- Audit des procédures de sauvegardes et validation des tests de restauration
- Analyse des outils de supervision en place et des remontées d’alertes
- Audit de la configuration des équipements de sécurité (pare-feu, anti-virus, relais de messagerie, sandbox, anti-spam)
- Analyse de la politique de gestion des droits
- Analyse de la vulnérabilité de l’infrastructure physique : vérification du niveau de protection et d’accès aux baies et aux salles serveurs
- Étude des plans de secours (PCA- Plan de Continuité d’Activité / PRA- Plan de Reprise d’Activité)
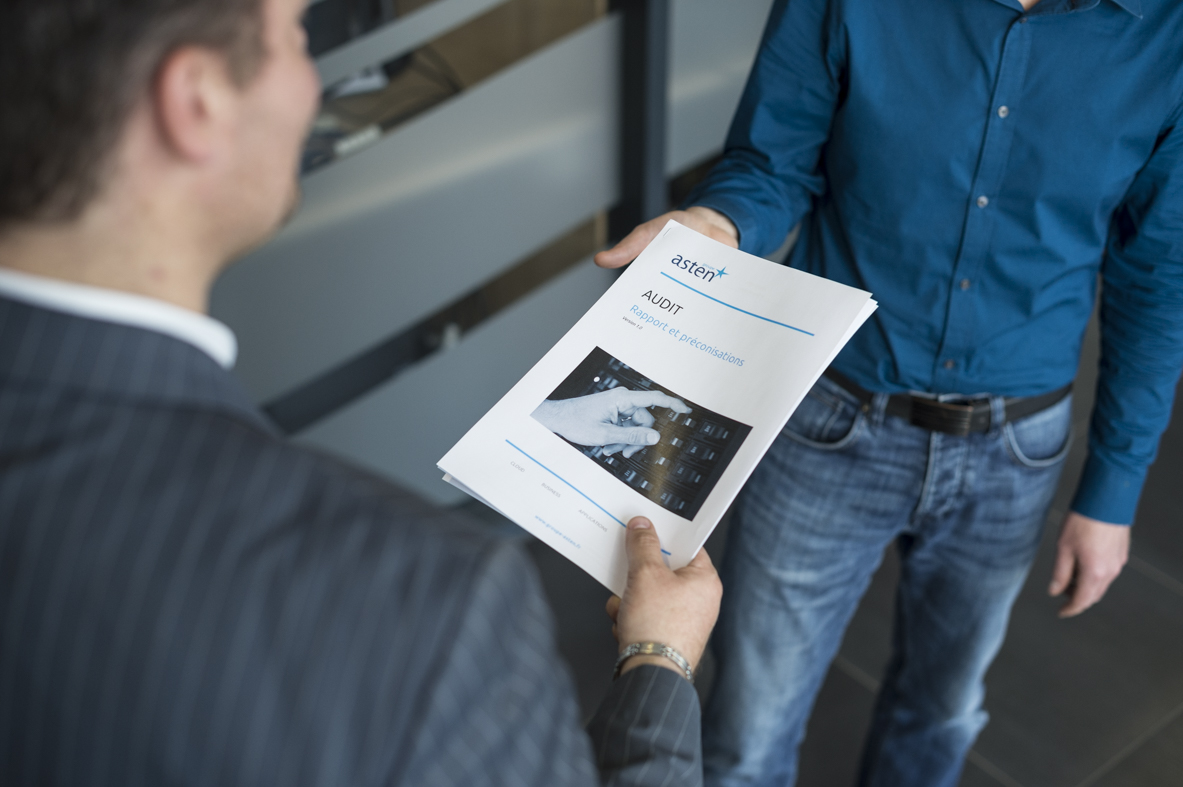
Les livrables de l’audit technique
Au-delà d’un diagnostic qui se borne souvent à des recommandations théoriques, notre démarche est avant tout pragmatique et proche de vos enjeux et est restituée via les livrables suivants :
-
Le compte rendu de l’audit
Il décrit en détail l’ensemble des domaines analysés et les résultats observés.
-
La synthèse
Ce document reprend de façon concise l’ensemble des points forts et des axes d’amélioration constatés lors de l’audit.
-
Les préconisations
Liste des préconisation pour chacun des domaines audités.
-
Le plan d’action
Ce document liste les actions à réaliser en fonction du degré d’exposition au risque. Il peut prendre en compte l’élaboration du schéma directeur du SI et l’évaluation des enveloppes budgétaires pour vous guider dans votre prise de décision.
Prêt(e) pour démarrer l’audit informatique de votre entreprise ?
Nos architectes en infrastructures systèmes et réseaux sont à votre disposition pour répondre à vos questions et vous donner les bons conseils afin de faire évoluer votre système d’information vers de plus hauts niveaux de sécurité.
L’essentiel à connaître, en un clin d’œil.
Nos offres associées
-
Changement de parc
Pour moderniser vos équipements et améliorer l’efficacité et la sécurité de vos postes de travail.
-
Service d’infogérance
Pour déléguer la supervision, la maintenance et la gestion quotidienne de votre infrastructure à nos experts, afin de vous concentrer sur vos priorités métiers.